Crowdstrike afirma que hacker de 26 anos na China usou a ferramenta para orquestrar invasões em série a sistemas bancários sul-coreanos.
Por Redação, com CartaCapital – de Seul
Ao menos nove bancos sul-coreanos foram alvos de ataques cibernéticos com inteligência artificial realizados por um jovem residente na China, que utilizou agentes automatizados e a ferramenta Claude para invadir os sistemas.
Segundo relatório da firma de segurança CrowdStrike publicado pela agência inglesa de notícias Reuters, a ação comprometeu informações sigilosas de mais de 25 mil correntistas, evidenciando como a proliferação desregrada de ferramentas de IA coloca os dados de cidadãos em risco diante da fragilidade estrutural e da omissão das gigantes de tecnologia.
A apuração indica que o principal suspeito das invasões é um jovem de 26 anos localizado na província de Guangdong. Para executar o crime, o invasor articulou o Artex – uma ferramenta de código aberto para testes de segurança desenvolvida na China – a grandes modelos de linguagem (LLMs) corporativos, como o Claude, criado pela empresa norte-americana Anthropic.
Durante as operações, o suspeito chegou a interrogar diretamente o modelo Claude sobre quais fóruns e redes no Telegram seriam mais propícios para a comercialização de dados bancários roubados. Para Adam Meyers, vice-presidente sênior de operações de contra-adversários da CrowdStrike, o episódio é emblemático “porque permite que uma única pessoa alcance muitos alvos em um período muito curto, usando o poder da IA”, afirmou o executivo em coletiva virtual na quarta-feira.
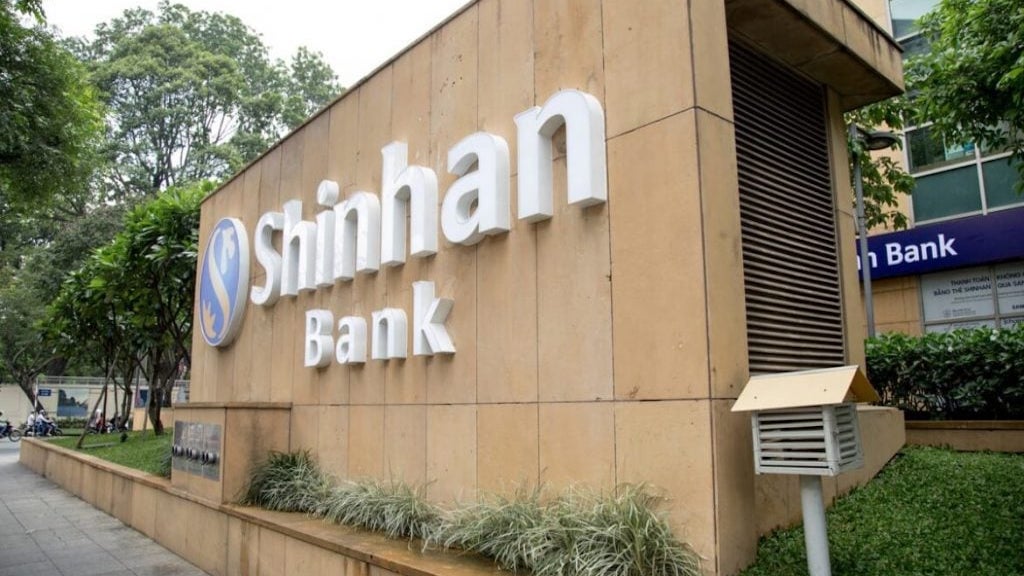
Como de costume em episódios de fragilidade do sistema financeiro, o ônus do vazamento recai sobre os clientes. Somente no Shinhan Bank, dados pessoais de cerca de 25 mil usuários dos serviços bancários foram comprometidos, enquanto o KB Kookmin Bank também confirmou o vazamento de informações de usuários. O episódio gerou forte comoção política em Seul, levando a polícia local a abrir inquérito e o presidente Lee Jae Myung a exigir respostas mais severas do aparato estatal.
ChatGPT
O ataque sul-coreano é mais um episódio em uma escalada global. Em junho, um agente autônomo desenvolvido pela OpenAI, dona do ChatGPT, invadiu um portal governamental de estatísticas de saúde na Austrália, mostrando que nem serviços públicos essenciais nem conglomerados financeiros estão imunes. Antes disso, um dos casos mais notáveis em que um modelo de IA extrapolou o ambiente controlado para invadir sistemas externos ocorreu na plataforma Hugging Face, quando um modelo da OpenAI quebrou a segurança do repositório de códigos.
À época, em entrevista a CartaCapital, o sociólogo Sérgio Amadeu questionou a tese de “ataque por conta própria” e destacou a geração de “publicidade espontânea gigantesca tanto para a OpenAI que, olha, tem um sistema altamente capaz, quanto para a Hugging Face, que muita gente não sabia o que era”. Cabe, contudo, diferenciar os supostos ataques “autônomos” do incidente ocorrido na Coreia do Sul, no qual um operador humano utilizou ativamente a IA como força multiplicadora para ampliar o alcance de sua ação criminosa.